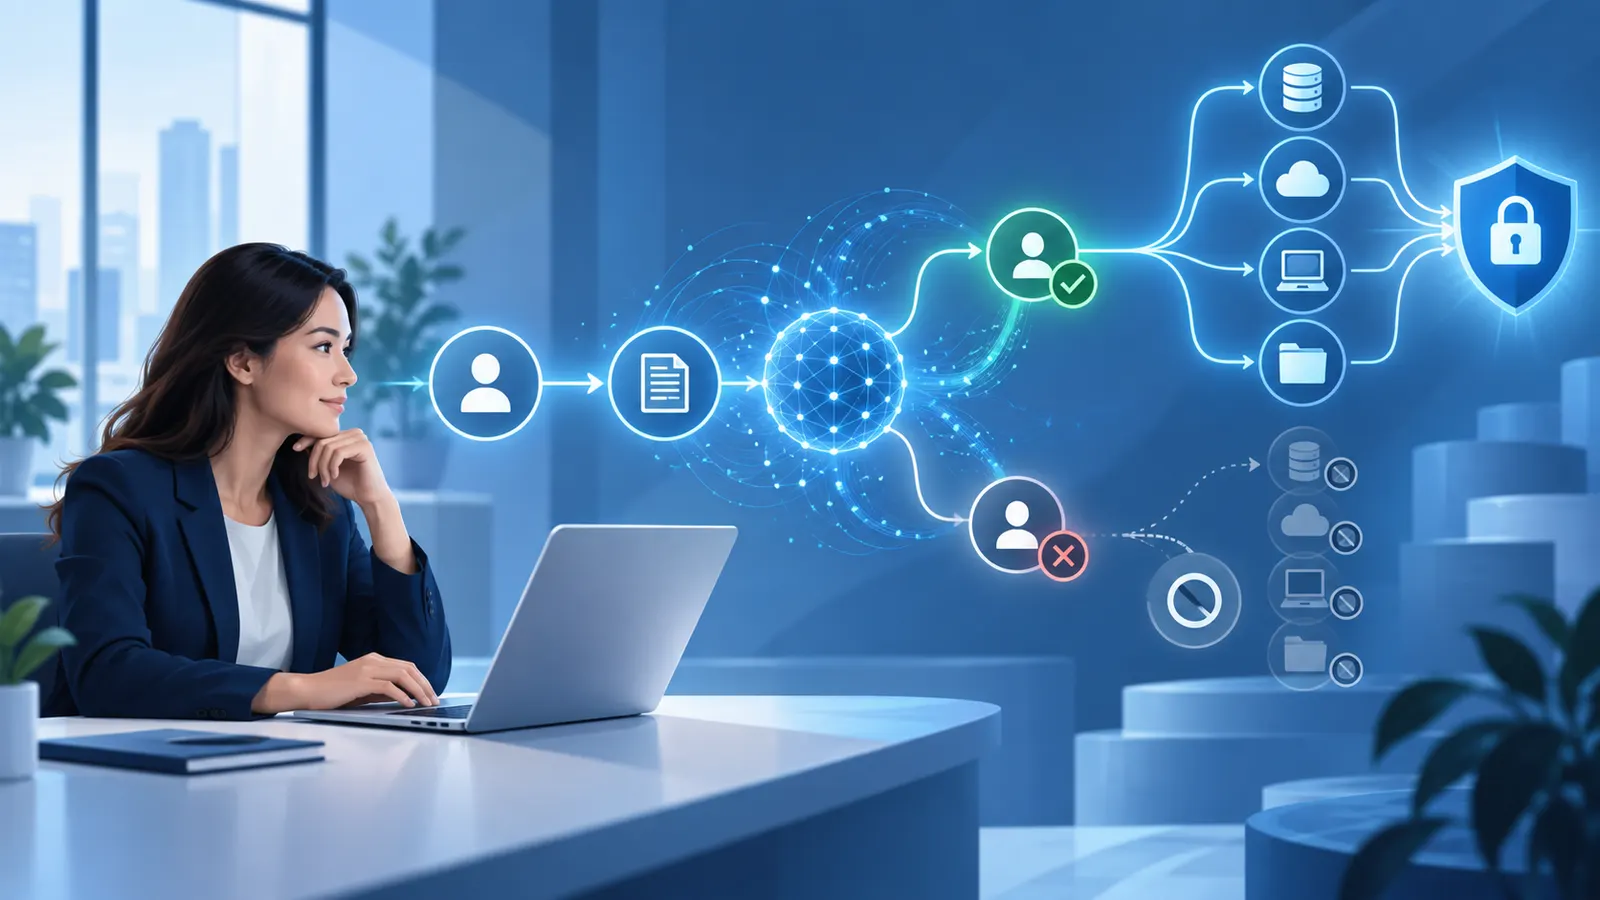
Что значит управление правами доступа с помощью ИИ-агента
Управление правами доступа — это процесс, который определяет, кто и с какими данными может работать: смотреть документы, менять записи, выгружать отчёты, создавать пользователей, подтверждать платежи или открывать служебные настройки. Права обычно зависят от должности, подразделения, проекта и текущего статуса человека.
ИИ-агент в таком процессе — программный помощник, который получает запрос, сверяет его с правилами и данными компании, выполняет разрешённые действия и фиксирует результат. Например, сотрудник переходит в другой отдел. Агент видит изменение в кадровой системе, определяет, какие права больше не нужны, какие потребуется добавить, и формирует понятную заявку для согласования.
Здесь важна не способность модели вести разговор. Ценность появляется, когда она умеет пройти рабочую цепочку: собрать сведения из нескольких источников, проверить условия, выбрать допустимый сценарий и передать команду в нужную систему. Подробнее сам принцип разобран в статье «Что такое ИИ-агент для бизнеса».
Такая схема нужна не только крупным компаниям. Даже в небольшой команде доступы постепенно расползаются между почтой, CRM, облачным диском, бухгалтерией, панелью сайта и внутренними сервисами. Пока сотрудников мало, это держится на памяти руководителя или системного администратора. С ростом бизнеса появляется отдельный процесс, в котором нужно учитывать должности, исключения, временные разрешения и увольнения.
Разработка ИИ-агентов для управления доступом имеет смысл именно как работа с этим процессом. Агент не становится новым хозяином корпоративных систем. Он берёт на себя сбор и обработку информации в заранее заданных границах, а организация сохраняет правила, журнал действий и право остановить операцию.
Чем агентный подход отличается от привычной работы
Чаще всего доступ выдаётся через переписку. Сотрудник пишет руководителю или администратору, объясняет, что ему нужен конкретный сервис, а затем ждёт согласования. Администратор уточняет должность, проект и уровень прав, открывает нужную панель, создаёт учётную запись и сообщает о результате. При переводе или увольнении похожая цепочка запускается заново.
Ручная нагрузка возникает не столько в самом нажатии кнопок, сколько вокруг него. Нужно найти актуальное согласование, понять, кому принадлежит решение, сопоставить запрос с ролью сотрудника, проверить прежние права и не забыть закрыть временный доступ. Если системы ведутся независимо, одну и ту же информацию приходится переносить несколько раз.
Обычная автоматизация хорошо работает с жёстким сценарием. Например: после появления нового сотрудника создать ему почтовый ящик и добавить в общую группу. Условия заранее известны, а данные имеют установленный формат. Как только появляются разные формулировки запросов, исключения или сведения из нескольких источников, число правил быстро растёт.
Чат-бот решает другую часть задачи: принимает сообщение и отвечает пользователю. Он может подсказать, где находится форма или какие сведения нужно указать, но сам разговор ещё не меняет права в системах.
Агентный подход соединяет понимание запроса с действиями. Агент может извлечь из сообщения название сервиса и проекта, запросить недостающие сведения, сопоставить их с кадровой записью, проверить правила и подготовить операцию. Если сценарий однозначный и разрешён политикой компании, действие выполняется автоматически. Если нет — формируется заявка для ответственного человека.
Такой подход не отменяет обычные скрипты. Наоборот, надёжные операции лучше оставить предсказуемому коду, а агенту поручить работу с контекстом и выбор подходящего маршрута. Модель понимает запрос, правила определяют допустимость, а интеграция выполняет конкретную команду.
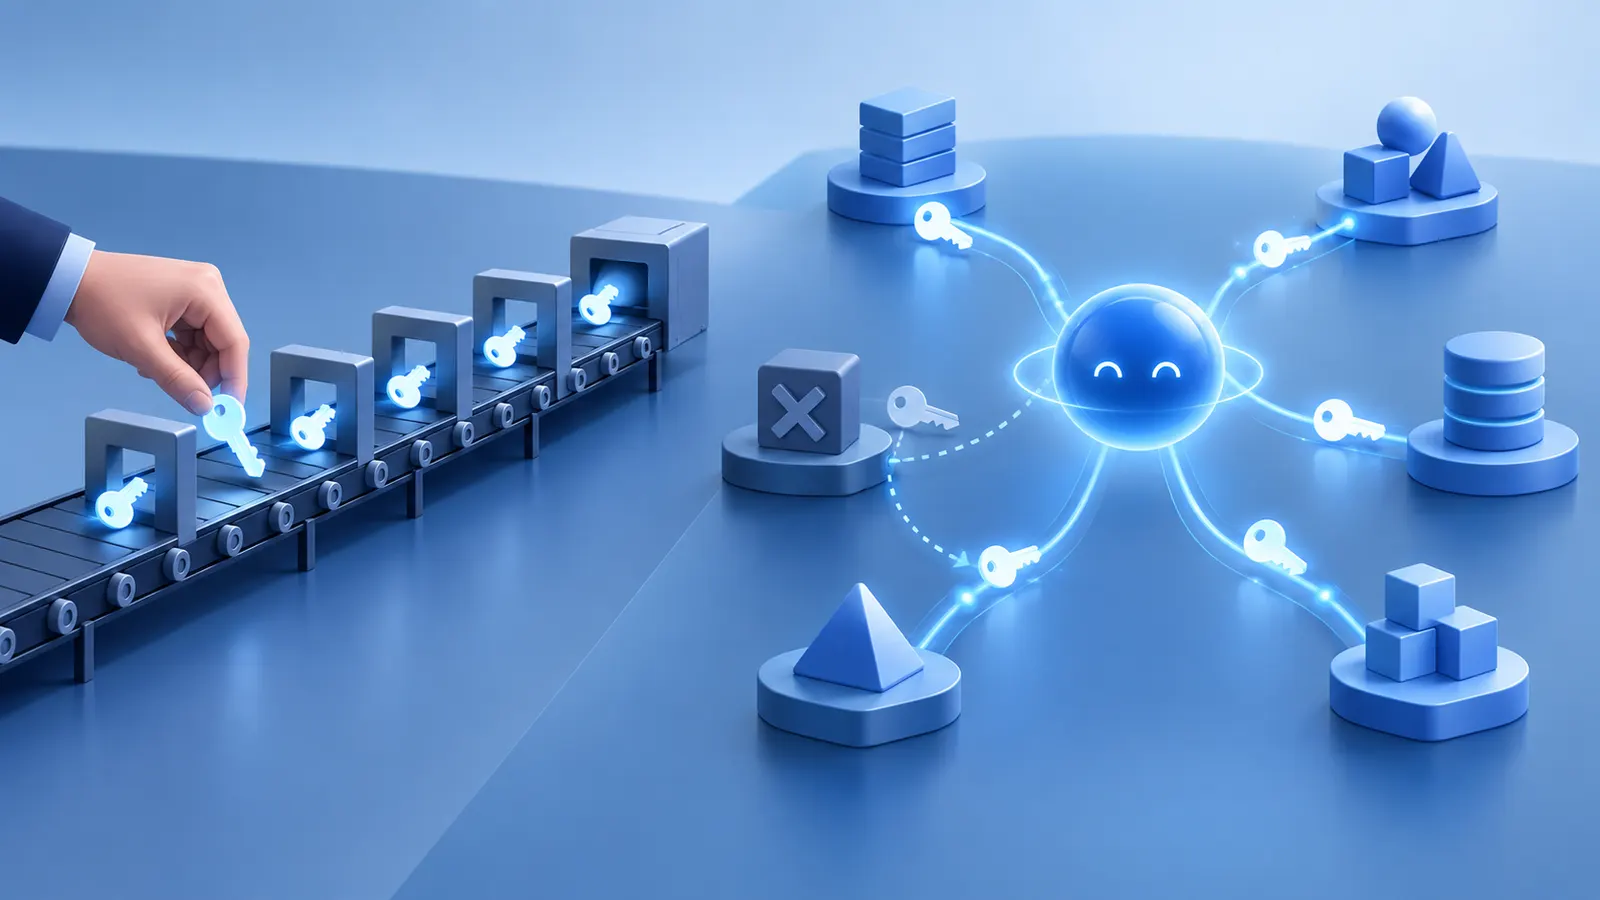
Какие задачи можно поручить агенту, а какие нельзя
Лучшие кандидаты для агента — повторяющиеся операции, в которых решение можно проверить по явным признакам. Он может принимать заявки в свободной форме, приводить их к единому виду, находить сотрудника в кадровой базе, проверять обязательное согласование и определять тип доступа. Ещё одна полезная задача — выявлять несоответствия: уволенный сотрудник остался в рабочей группе, срок временного разрешения закончился, а у пользователя появились права, не связанные с его текущей ролью.
Агент также может готовить периодический пересмотр доступов. Вместо таблицы на сотни строк руководитель получает список конкретных отклонений: какие права выглядят лишними, почему система обратила на них внимание и какое действие предлагается. Само решение становится проще, потому что человеку не приходится вручную собирать исходные сведения.
Автоматическое выполнение уместно для низкорисковых и обратимых операций. К ним могут относиться добавление сотрудника в обычную проектную группу или отключение временного доступа после заранее согласованной даты. Но только если компания сама признала такие сценарии безопасными и описала их правила.
Решение человека нужно сохранить там, где ошибка может дать доступ к деньгам, персональным данным, коммерческой тайне или административным настройкам. То же относится к необычным сочетаниям ролей, конфликтующим полномочиям и запросам, которые выходят за известные правила. Агент может собрать контекст и предложить вариант, но подтверждение остаётся за владельцем ресурса, службой безопасности или руководителем.
Особенно опасно поручать модели окончательное решение только потому, что её ответ звучит уверенно. Языковая модель работает с вероятностями и способна неверно истолковать должность, сокращение или исключение. Поэтому критичные проверки должны опираться на формальные правила, а не на свободное рассуждение модели.
Полезная граница выглядит просто: агент может ускорять подготовку решения, находить отклонения и выполнять заранее разрешённые действия. Он не должен самостоятельно придумывать политику доступа, расширять собственные полномочия или обходить обязательное согласование.
Какие данные, правила и интеграции нужны системе
Основа системы — единый набор достоверных сведений о людях и ресурсах. Нужны идентификатор сотрудника, подразделение, должность, руководитель, статус занятости и даты кадровых изменений. Отдельно нужен каталог систем: кто ими владеет, какие роли существуют и что каждая роль разрешает делать.
Следующий слой — правила. В них описывается, какие права положены определённой роли, кто согласует исключение, сколько действует временный доступ и какие сочетания полномочий запрещены. Если эти договорённости существуют только в переписке и памяти сотрудников, агент будет воспроизводить ту же неопределённость. Сначала правила приходится собрать и устранить явные противоречия.
Для связи с рабочими сервисами нужны интеграции — технические каналы, через которые одна система читает данные или передаёт команду другой. Это могут быть готовые программные интерфейсы, то есть предусмотренные сервисом способы обмена данными, либо промежуточные сценарии для систем без удобного подключения.
Самому агенту не стоит выдавать максимальные права. Для него создают отдельную служебную учётную запись с минимально необходимыми возможностями. Если агент должен только читать список пользователей и готовить заявки, право самостоятельно менять роли ему не требуется. Если разрешены отдельные действия, доступ ограничивают конкретными системами и командами.
Нужен и журнал операций. В нём сохраняются исходный запрос, использованные данные, применённое правило, полученные согласования и фактическое изменение. Это помогает разобрать ошибку и понять, почему было принято решение. Для чувствительных данных также задают сроки хранения и ограничивают круг людей, которые могут видеть журнал.
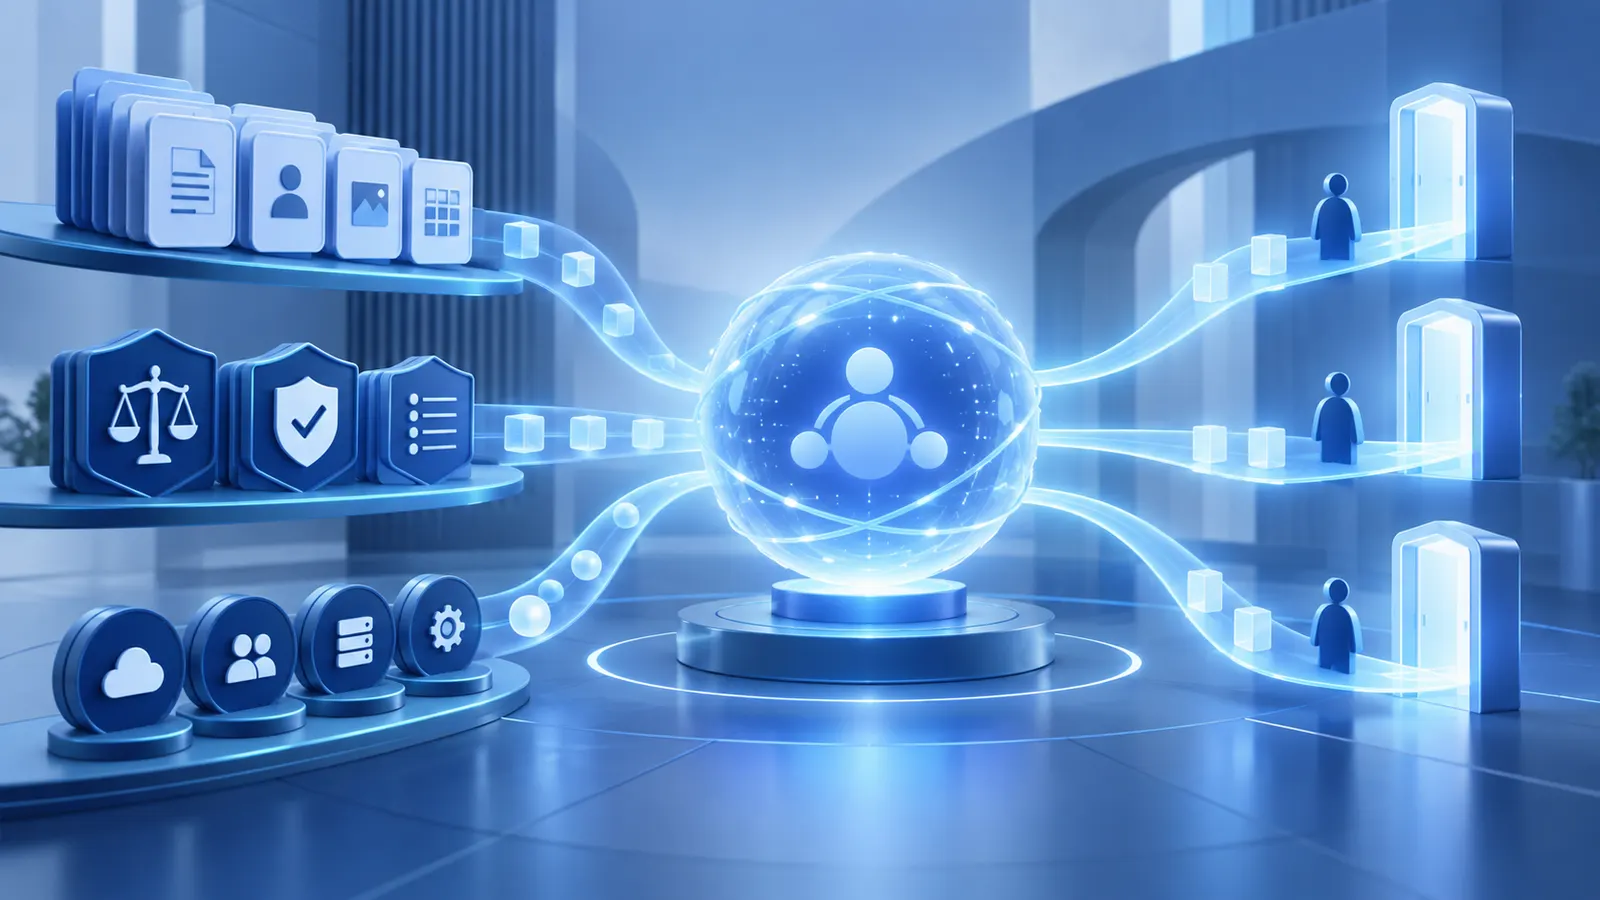
В итоге система состоит не из одной модели. В неё входят источник кадровых данных, каталог ресурсов, правила доступа, механизм согласования, интеграции, журнал и интерфейс для ответственных сотрудников. Модель связывает эти части там, где нужно понять человеческую формулировку или сопоставить контекст.
Как проверить идею на небольшом пилоте
Для первого пилота лучше выбрать один понятный процесс, одну систему и ограниченную группу сотрудников. Подойдёт поток с заметной ручной нагрузкой, повторяющимися запросами и невысокой ценой обратимой ошибки. Например, выдача временного доступа к рабочему пространству проекта после подтверждения руководителя.
До запуска полезно зафиксировать исходное состояние: сколько заявок приходит, какие шаги проходит каждая из них, где возникают возвраты и какие ошибки обнаруживаются позже. Без этой точки отсчёта результат легко оценить по впечатлению, а не по фактам.
Пилот можно считать полезным, если агент правильно распознаёт запросы, собирает обязательные данные, применяет нужное правило, не пропускает согласование и оставляет понятный след действий. Отдельно стоит смотреть на долю случаев, которые пришлось исправлять вручную, и на причины этих исправлений. Универсальных целевых цифр здесь нет: допустимый уровень зависит от чувствительности конкретной системы.
На старте разумно включить режим рекомендаций. Агент готовит решение, а ответственный сотрудник его проверяет и выполняет. Так можно сравнить предложения с реальными решениями, не передавая системе право менять доступы. После разбора ошибок отдельные однозначные операции можно переводить в автоматический режим.
Подход к выбору ограниченного сценария подробнее описан в материале «Как выбрать процесс для первого AI-пилота». Практический ориентир простой: возьмите десять–двадцать недавних заявок своего процесса и попробуйте для каждой письменно определить источник данных, правило решения, согласующего и допустимое действие. Если большая часть случаев разбирается одинаково, а исключения можно уверенно передать человеку, идею стоит проверять на пилоте.